Bei Kundenprojekten orientiert sich das CloudZen-Team konsequent am AWS-Modell der geteilten Verantwortung. AWS schützt die zugrunde liegende Cloud-Infrastruktur. Kundinnen und Kunden sind für den Schutz ihrer Daten, Anwendungen und Konfigurationen verantwortlich. Klare Zuständigkeiten helfen uns, Risiken zu verringern, Compliance-Anforderungen zu erfüllen und die Sicherheitslage unserer Kunden zu stärken.
Aufgaben von AWS: Sicherheit der Cloud
AWS ist für die Sicherheit der Cloud-Umgebung verantwortlich. Dazu gehören:
- Physische Sicherheit – AWS schützt seine Rechenzentren durch mehrstufige Maßnahmen wie Überwachung, Zugangskontrollen und Schutz vor Umwelteinflüssen.
- Netzwerk- und Infrastruktursicherheit – AWS betreibt und schützt die globale Infrastruktur für Rechenleistung, Speicher, Netzwerke und Datenbankdienste.
- Wartung von Hard- und Software – AWS aktualisiert seine Infrastruktur regelmäßig und behebt Schwachstellen.
- Compliance und Zertifizierungen – AWS lässt seine Plattform nach Standards wie ISO 27001, SOC 2, PCI DSS und HIPAA prüfen, um branchenspezifische Sicherheitsanforderungen zu erfüllen.
Kundenbeispiel von CloudZen Innovations
- Ein Kunde von CloudZen Innovations, ein führendes Finanzinstitut, speichert sensible Kundendaten in Amazon S3. Für Datenbeständigkeit sowie die Sicherheit der Infrastruktur und der physischen Rechenzentren verlässt sich das Unternehmen auf AWS. So kann es sich auf Data Governance, Compliance und Zugriffskontrolle konzentrieren, während AWS die zugrunde liegende Infrastruktur schützt.
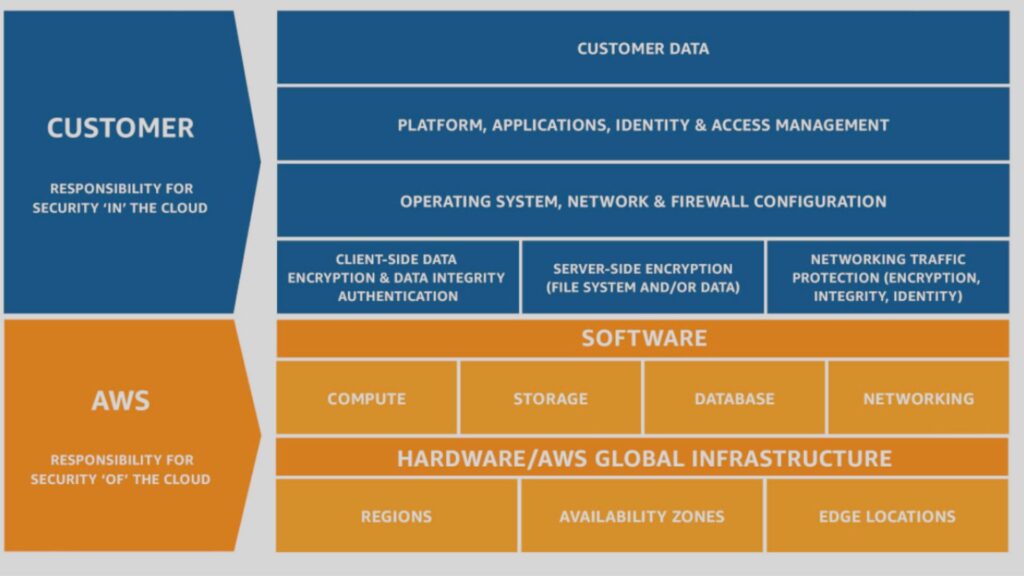
Aufgaben von CloudZen: Sicherheit in der Cloud
Das CloudZen-Team unterstützt Kunden beim Schutz ihrer Anwendungen, Daten und Zugriffsrechte. Zu den wesentlichen Aufgaben gehören:
- Datenschutz – Sensible Daten müssen beispielsweise mit AWS KMS (Key Management Service) verschlüsselt werden; zudem sind geeignete Backup-Richtlinien erforderlich.
- Identitäts- und Zugriffsmanagement (IAM) – IAM-Rollen und -Richtlinien müssen nach dem Prinzip der geringsten Rechte eingerichtet werden.
- Anwendungssicherheit – Workloads werden mit AWS WAF, Shield und Security Groups vor unbefugtem Zugriff geschützt.
- Netzwerksicherheit – Dazu gehören die Konfiguration von VPC Security Groups und Network ACLs sowie die Überwachung von Bedrohungen mit AWS GuardDuty.
- Compliance und Governance – AWS-Dienste müssen passend zu den branchenspezifischen regulatorischen Anforderungen konfiguriert werden.
Beispiel eines SaaS-Kunden von CloudZen Innovations
- Ein SaaS-Kunde von CloudZen Innovations betreibt seine Anwendung auf Amazon EC2 und ist verantwortlich für:
- die Aktualisierung des Betriebssystems und der Anwendung,
- die Verwaltung von Zugriffsrechten mit IAM und Multi-Faktor-Authentifizierung (MFA),
- die Verschlüsselung von Kundendaten in RDS oder S3.
AWS stellt die Infrastruktur bereit. Wird die Instanz jedoch nicht ausreichend abgesichert, etwa durch schwache Zugangsdaten oder falsch konfigurierte Security Groups, können Datenpannen entstehen.
Warum das Modell der geteilten Verantwortung wichtig ist
Fehlannahmen über Cloud-Sicherheit haben immer wieder zu Sicherheitsvorfällen geführt. Wer davon ausgeht, dass AWS sämtliche Schutzmaßnahmen übernimmt, übersieht die Verantwortung der Kunden. Öffentlich zugängliche S3-Buckets oder zu weit gefasste IAM-Berechtigungen sind Beispiele für Fehlkonfigurationen auf Kundenseite.
Bewährte Sicherheitsmaßnahmen von CloudZen für AWS-Umgebungen unserer Kunden
-
- AWS-Sicherheitstools einsetzen: AWS Security Hub, AWS Config und GuardDuty ermöglichen eine kontinuierliche Überwachung.
- Das Prinzip der geringsten Rechte anwenden: IAM-Berechtigungen auf das erforderliche Maß beschränken.
- Protokollierung und Audits aktivieren: AWS CloudTrail und AWS CloudWatch schaffen Transparenz über Benutzeraktivitäten.
- Sicherheit automatisieren: AWS Lambda kann Sicherheits- und Compliance-Prozesse automatisieren.
Weitere technische Aspekte der Sicherheit in der Cloud
Über die grundlegenden Zuständigkeiten hinaus empfiehlt das CloudZen-Team zusätzliche Sicherheitsmaßnahmen:
- Reaktion auf Sicherheitsvorfälle und Wiederherstellung – Einen dokumentierten Notfallplan erstellen und dabei Tools wie AWS Security Hub und Amazon Detective einsetzen.
- Verwaltung des Datenlebenszyklus – Aufbewahrungsregeln mit Amazon S3 Lifecycle Policies und AWS Backup umsetzen.
- Kontinuierliche Compliance-Überwachung – Mit AWS Config Ressourcenkonfigurationen nachverfolgen und Sicherheitsrichtlinien durchsetzen.
- Zero-Trust-Architektur – Zugriffe von Benutzern, Geräten und Anwendungen fortlaufend überprüfen.
- Containersicherheit – Bei AWS-Containerdiensten wie EKS, ECS oder Fargate IAM-Rollen für Tasks, Image-Scans und Netzwerkrichtlinien sorgfältig konfigurieren.
- Sicherheitsstrategie für mehrere Konten – Mit AWS Organizations und AWS Control Tower Sicherheitsrichtlinien über mehrere AWS-Konten hinweg umsetzen.
- Verschlüsselung und Schlüsselverwaltung – AWS Key Management Service (KMS) für die zentrale Verwaltung von Verschlüsselungsschlüsseln nutzen.
- Erkennung und Abwehr von Bedrohungen – Amazon GuardDuty und AWS Security Hub einsetzen, um Bedrohungen zeitnah zu erkennen und darauf zu reagieren.
Fazit
Das AWS-Modell der geteilten Verantwortung ist eine wichtige Grundlage für den Schutz von Cloud-Workloads. AWS sichert die Infrastruktur; Kunden müssen ihre Daten, Anwendungen und Konfigurationen aktiv schützen. Das CloudZen-Team orientiert sich an bewährten Verfahren und nutzt AWS-Sicherheitstools, um die Sicherheitslage unserer Kunden zu stärken und Risiken zu senken.
Wer Sicherheit von Anfang an mitdenkt und seine Maßnahmen laufend anpasst, kann neuen Bedrohungen besser begegnen. Kontinuierliches Lernen, Überwachen und Verbessern trägt zu einer widerstandsfähigen Cloud-Umgebung bei.